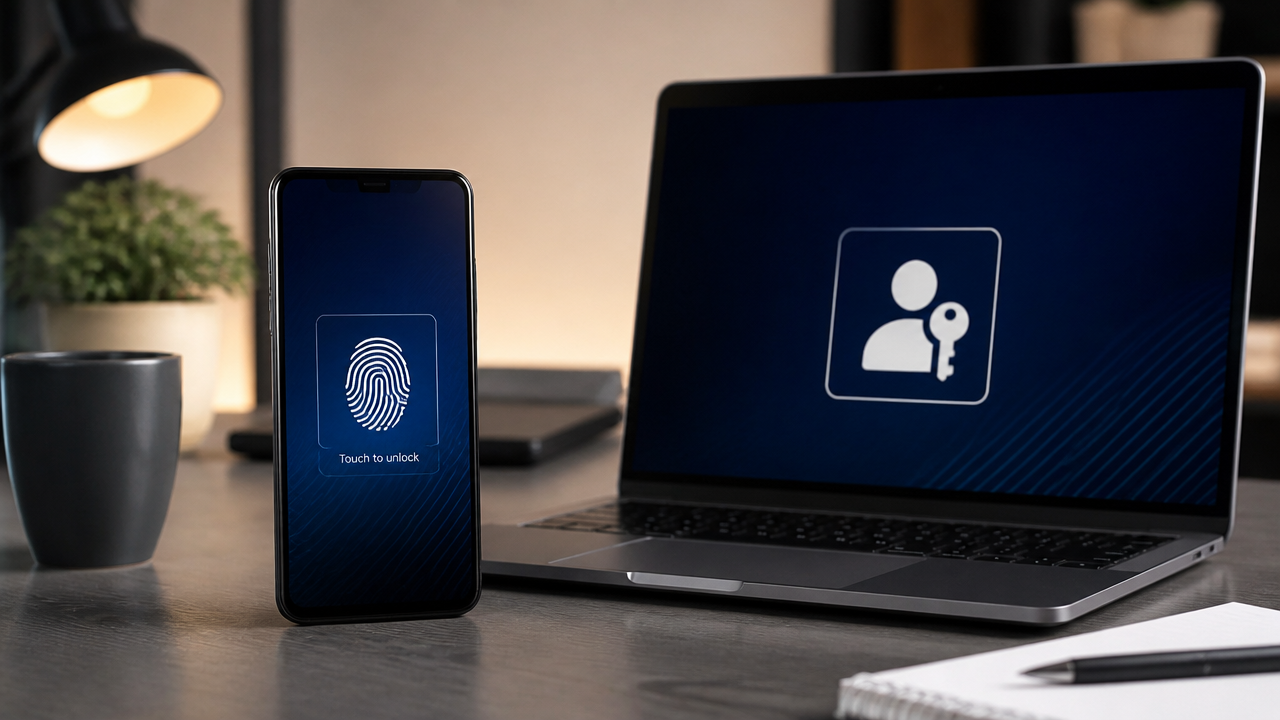
As passkeys, ou chaves de acesso, mudam a forma de entrar em serviços digitais: em vez de digitar uma senha tradicional, o usuário confirma a identidade com desbloqueio do aparelho, que pode envolver impressão digital, reconhecimento facial ou PIN. Google, Microsoft e outras plataformas já adotam a tecnologia. O ganho mais importante não é só economizar segundos; a chave criptográfica é vinculada ao serviço legítimo, dificultando golpes em páginas falsas que tentam capturar credenciais.
Uma passkey não é a impressão digital enviada para o site. Os dados biométricos continuam sendo utilizados pelo sistema do dispositivo para liberar uma chave armazenada em ambiente apropriado. Na autenticação, o serviço verifica uma resposta criptográfica, sem receber sua biometria ou uma senha reutilizável. A experiência pode mudar conforme navegador, sistema operacional e local em que a chave foi salva, por isso é importante compreender a recuperação antes de substituir todos os métodos antigos.
Por que passkey é diferente de uma senha forte?
Uma senha, mesmo longa, pode ser digitada num site fraudulento ou reutilizada por engano. A passkey funciona com um par de chaves criptográficas: uma parte pública fica associada à conta, enquanto a parte privada permanece protegida no dispositivo ou no gerenciador compatível. O login depende de uma confirmação que considera o domínio legítimo do serviço, reduzindo a chance de um criminoso aproveitar dados coletados por phishing.
Isso não elimina todos os golpes. Um fraudador ainda pode enganar a pessoa para instalar software remoto, autorizar operações ou entregar acesso físico ao aparelho desbloqueado. A tecnologia resolve principalmente a vulnerabilidade da autenticação por senha e melhora a experiência quando implementada corretamente.
Como criar a chave de acesso numa conta Google
Entre nas configurações de segurança da conta pelo aplicativo ou endereço oficial, procure Chaves de acesso e siga as instruções apresentadas para o dispositivo. Em aparelho compatível, o sistema poderá solicitar biometria, PIN ou senha de desbloqueio local para confirmar a criação. A chave pode ficar armazenada em gerenciador integrado ao ecossistema, permitindo uso em dispositivos sincronizados que atendam aos requisitos.
Não crie uma nova chave após acessar uma ligação recebida de mensagem suspeita. Abra a conta diretamente pelo caminho conhecido. O ClickGrátis possui um guia de passkeys em Google e Microsoft, com exemplos de ativação que ajudam quem prefere acompanhar a configuração passo a passo.
O processo na Microsoft é igual?
A ideia criptográfica é semelhante, mas menus e métodos de armazenamento variam. Na conta Microsoft, procure opções avançadas de segurança e adicione uma chave de acesso quando disponível. Dependendo do sistema, é possível utilizar Windows Hello, dispositivo móvel ou gerenciador que suporte o padrão. A disponibilidade da função e o método exato dependem da conta e do ambiente de autenticação.
Se usa computador compartilhado, cuidado para não salvar uma chave permanente sem entender onde ela ficará disponível. Em dispositivos públicos, prefira procedimentos oficiais que utilizem seu celular e verifique o encerramento da sessão. Também evite deixar o aparelho desbloqueado sob responsabilidade de terceiros.
Usar passkey em outro computador exige copiar a chave?
Nem sempre. Algumas chaves são sincronizadas por um gerenciador confiável entre dispositivos compatíveis. Em outros casos, o serviço oferece a possibilidade de iniciar login no computador e confirmar a operação pelo smartphone, frequentemente por leitura de QR Code e verificação de proximidade. O desenho evita expor a chave privada como texto copiado para uma área de transferência.
O usuário deve conferir se a solicitação de autenticação foi iniciada por ele mesmo. Se um desconhecido pedir que você escaneie um QR Code numa conversa para “confirmar a conta”, não trate isso como procedimento seguro apenas porque envolve passkey. O mecanismo protege o domínio, mas a engenharia social ainda pode tentar induzir ações indevidas.
Passkey substitui completamente o segundo fator?
Em implementações adequadas, o uso da chave combinado com a verificação local do aparelho pode satisfazer requisitos de autenticação multifator. Porém, serviços distintos podem continuar exigindo verificações adicionais para operações sensíveis. Não é necessário remover todas as opções de recuperação nem desativar recursos de segurança por conta própria para usar a tecnologia.
O artigo do ClickGrátis sobre por que a autenticação em dois fatores pode falhar explica como golpes contornam procedimentos mal utilizados. Uma passkey ajuda, mas proteção real também depende de manter sistema atualizado e não aprovar solicitações inesperadas.
O que acontece quando o celular é perdido?
Antes de depender exclusivamente de um dispositivo, confira métodos de recuperação oferecidos pelo serviço. Chaves sincronizadas podem ser restauradas mediante procedimentos de segurança do gerenciador, enquanto chaves restritas a um hardware específico podem exigir outra credencial previamente cadastrada. Registre também uma opção de recuperação confiável e mantenha dados de contato atualizados.
Se perder o telefone, utilize os canais oficiais para bloquear o equipamento ou desconectar sessões quando possível. Um aparelho com biometria não é invulnerável, especialmente se alguém conhecer o PIN de desbloqueio. Para contas profissionais, vale observar políticas de equipe e procedimentos de desligamento de dispositivos.
Comparação dos métodos de login
| Método | Vantagem | Principal cuidado |
|---|---|---|
| Senha tradicional | Ampla compatibilidade | Phishing e reutilização |
| Senha com código SMS | Etapa adicional | Golpes e troca indevida de chip |
| Passkey sincronizada | Login prático e resistente a phishing | Proteção do gerenciador |
| Chave física compatível | Controle dedicado | Perda do dispositivo |
Chaves de acesso não exigem que o usuário compre necessariamente um acessório físico. Smartphones e computadores atuais podem oferecer o recurso por meio do sistema. O formato ideal depende do nível de risco e da maneira como a pessoa acessa suas contas.
É seguro apagar todas as senhas antigas?
Evite mudanças irreversíveis antes de confirmar que a chave funciona em mais de uma situação e que há recuperação disponível. Alguns serviços mantêm senha como método alternativo; outros permitem modos de acesso sem senha. Ative primeiro a nova opção, teste o login e revise os dispositivos autorizados. O texto o que é passkey aprofunda as diferenças técnicas.
Chaves de acesso representam evolução importante na proteção de contas, especialmente contra páginas falsas que roubam senhas. Seu benefício cresce quando o usuário mantém o celular protegido, atualiza os sistemas e sabe recuperar o acesso em caso de perda. Não é preciso migrar tudo num único dia: comece por uma conta compatível e avalie o processo antes de ampliar.
Comentários (0) Postar um Comentário